Мошенники собирают фишинговые сайты с помощью ИИ: быстро, дёшево и без программиста. У этого конвейера есть обратная сторона. Код без полноценной проверки полон дыр, и исследователь, вооружённый теми же ИИ-агентами, смог заглянуть в мошенническую платформу изнутри. Увидел он не банду хакеров-одиночек, а компанию: отдел продаж из трёх десятков человек, роли, рабочий чат, поддержку и сайт, который поднимается за считанные минуты.
Об этом рассказал Чао-Линь Юй (Steven Meow), исследователь угроз Trend Micro с Тайваня, на 39-м Chaos Communication Congress в Гамбурге в конце декабря 2025 года. Ниже — разбор его доклада: как работает схема, что делать, чтобы на неё не попасть, и какой урок из этой истории стоит вынести тем, кто сам собирает сайты с ИИ.
Схема: бесплатная вещь, копеечная доставка, «заблокированный аккаунт»
Всё начинается в соцсетях. В Facebook, Instagram или Threads появляется объявление: отдаю вещь бесплатно или почти даром, оплатите только доставку. Человек пишет «продавцу», и тот отправляет ссылку на сайт, где нужно ввести имя, телефон, адрес и перевести за доставку небольшую сумму. В докладе это 2–5 евро. Деньги уходят переводом на счёт, который мошенникам даже не принадлежит: по словам спикера, часто это реквизиты благотворительного фонда.
Смысл этого шага не в деньгах. Это тест на доверчивость. Кто заплатил за доставку, тот, по логике мошенников, поддаётся и дальше. Тех, кто засомневался, они не дожимают: работать выгоднее с теми, кто уже сказал «да».
Дальше сайт сообщает, что аккаунт продавца заблокирован, потому что покупатель не прошёл проверку личности, и просит связаться со «службой поддержки». Поддержка видит все данные, которые жертва сама ввела на сайте, и это сильно повышает доверие. В панели мошенников исследователь нашёл генератор поддельных скриншотов: уведомление банковского приложения о том, что на счёте заморожено больше 2000 евро. Человек уже один раз заплатил, сделка кажется настоящей, а тут ещё и «банк» пишет о заморозке. Начинается паника, и жертва переводит уже серьёзную сумму, чтобы «разблокировать» деньги.
В докладе речь о конкретной тайваньской версии — поддельной доставке через магазины у дома. Но механика универсальна и легко узнаётся в других странах: в русскоязычном сегменте это давняя схема с фейковой «безопасной сделкой» на досках объявлений, и те же приёмы применимы к любым местным группам купли-продажи, включая Паттайю.
Пять признаков мошенничества с доставкой
Схема держится на трёх приёмах: дешёвая приманка, маленький первый платёж и срочность. Любого пункта из списка ниже уже достаточно, чтобы остановиться; двух и больше — тем более.
- Даром или почти даром, но с оплатой доставки по ссылке. Нормальная площадка не просит оплачивать доставку на отдельном сайте, куда вас отправил продавец в личке.
- Перевод не на счёт площадки или службы доставки. Получатель — частное лицо, фонд или компания, не имеющая отношения к сделке.
- Сайт просит больше данных, чем нужно для доставки. Номер карты, коды из СМС, фото документа.
- После первого платежа «что-то пошло не так». Блокировка, проверка личности, заморозка средств и требование ещё одного перевода для «разблокировки». Это главный признак: настоящие сервисы не разблокируют счёт за ваши же деньги.
- Скриншот вместо уведомления в банковском приложении. Если банк что-то заморозил, вы увидите это в своём приложении или услышите от банка по официальному номеру, а не в картинке от «поддержки».
Если вы в Таиланде и уже перевели деньги, звоните на горячую линию 1441. Это центр по борьбе с онлайн-мошенничеством, он работает круглосуточно и в связке с банком может оперативно инициировать приостановку операций по подозрительному счёту. Заявление в полицию подаётся онлайн на thaipoliceonline.go.th. Чем раньше, тем больше шансов: деньги из таких схем уходят дальше за часы. Отдельная история — когда мошеннические деньги приходят на ваш счёт через P2P-обмен; о ней мы писали в статье как не попасть на чужой скам и блокировку счёта.
Как исследователь оказался внутри
Началось всё буднично: другу пришло подозрительное сообщение, и он попросил проверить ссылку. Юй работает в red team, то есть профессионально ищет слабые места в системах, и решил заодно испытать новые ИИ-инструменты для пентеста. По его словам, сайт был зарубежным, и правовую сторону он оценивал заранее — это его личное заявление о своей ситуации, а не универсальное разрешение (к праву вернёмся в конце).
В ходе исследования он разобрал не один сайт, а несколько похожих платформ; ниже для наглядности собрана цепочка находок, но относятся они к разным, хотя и близким системам.
Работу вели ИИ-агенты: Claude Code и Gemini для анализа и рассуждений, открытые проекты Strix и HexStrike для запуска инструментов проверки безопасности. По словам спикера, сам он не написал ни строчки кода. Его роль — ставить задачи, направлять агентов и принимать решения. Скучную часть, перебор и чтение тысяч строк, ИИ взял на себя.
Это не инструкция по взлому, а разбор того, что оказалось слабым. Почти всё — ошибки базовой гигиены из любого учебника по безопасности, и для тех, кто сам пишет бэкенд, цепочка полезна как чеклист «чего не делать».
Разведка и забытый бэкап. Агент прогнал сканирование каталогов и нашёл файл с расширением .bak — забытую резервную копию исходников. Это классика плохих практик: бэкап, лежащий в веб-корне, отдаёт часть кода любому, кто знает имя файла. По коду сразу стало видно, где собираются небезопасные SQL-запросы.
SQL-инъекция. Параметры подставлялись в запросы напрямую, без подготовленных выражений, — то есть содержимое из URL меняло сам запрос. Показательная деталь про ложную защиту: сайт принимал запросы только от «мобильного» браузера, и это сбивало автоматический сканер, но инъекцию никак не закрывало. Ограничение по типу браузера — не защита от SQL-инъекции. Через уязвимый параметр исследователь вытащил из базы таблицу администраторов. Там же нашлась таблица на 85 колонок: по словам спикера, столько полей набралось потому, что одна и та же структура обслуживает множество разных шаблонов-подделок.
Пароли по умолчанию. Скрытую страницу входа нашли тем же перебором имён файлов. Она просила только пароль, и добытый из базы не подошёл, зато подошёл перебор — пароль оказался буквально admin. Отдельно: логин и пароль от самой базы данных были одной и той же буквой q. Любой пароль по умолчанию в проде — это открытая дверь.
Чужой веб-шелл. За страницей входа оказалась не админка, а веб-шелл — то есть кто-то уже оставил на сайте способ выполнять команды. Откуда он там, спикер точно не говорит и называет несколько версий: бэкдор мог встроить сам разработчик платформы «для быстрых правок», это могла быть заготовка в установочном пакете, а могли и до исследователя взломать сайт другие. Для своих проектов вывод один независимо от версии: «временный» доступ для удобства — это ровно тот вход, которым воспользуется посторонний.
Устаревшая система и эскалация прав. Сервер работал на связке образца 2020 года (PHP 5, старый Linux) без обновлений. Прямое выполнение системных команд было урезано директивой disable_functions, но она отключает отдельные функции PHP, а не изолирует приложение, — документация PHP прямо предупреждает, что полноценной защитой это не является, и в такой конфигурации ограничение оказалось недостаточным. А дальше сработала публично известная уязвимость PwnKit (CVE-2021-4034) — не удалённый взлом, а локальное повышение привилегий: она есть в утилите pkexec из состава polkit, который по умолчанию стоит почти в каждом дистрибутиве Linux, и поднимает уже имеющийся доступ до прав root. Qualys раскрыли её и выпустили исправления в январе 2022 года, но непропатченных серверов по-прежнему много. Спикер прямо обращается к админам: обновляйте polkit. Под капотом платформа оказалась собрана на панели управления 宝塔 (BT-panel; её международная версия — aaPanel) — популярной в Китае «всё в одном» с nginx, MySQL и WAF, которая поднимает веб-сервер за минуты без знания Linux.
Проверка, которая ничего не проверяет. Когда исследователь скачал установочный пакет целиком и отдал его Claude Code, тот указал на больше двадцати проблемных мест: SQL-инъекции, обход загрузки файлов, захардкоженные пароли. Показательнее всего логическая ошибка в загрузке файлов: код проверял расширение и выводил ошибку при неверном, но не делал return или exit — выполнение продолжалось, и файл всё равно сохранялся. Такую дыру несложно пропустить глазами в ревью, а машине она заметна. Ещё один путь к выполнению кода нашёлся там, где пользовательские данные со страницы настроек записывались прямо в исполняемый PHP-файл конфигурации, а фильтр, который должен был их отсеивать, не справлялся. Урок: данные от пользователя нельзя писать в исполняемый код, а «проверка», которая не прерывает выполнение, — это не проверка.
«Вайб-фиолетовый» как улика
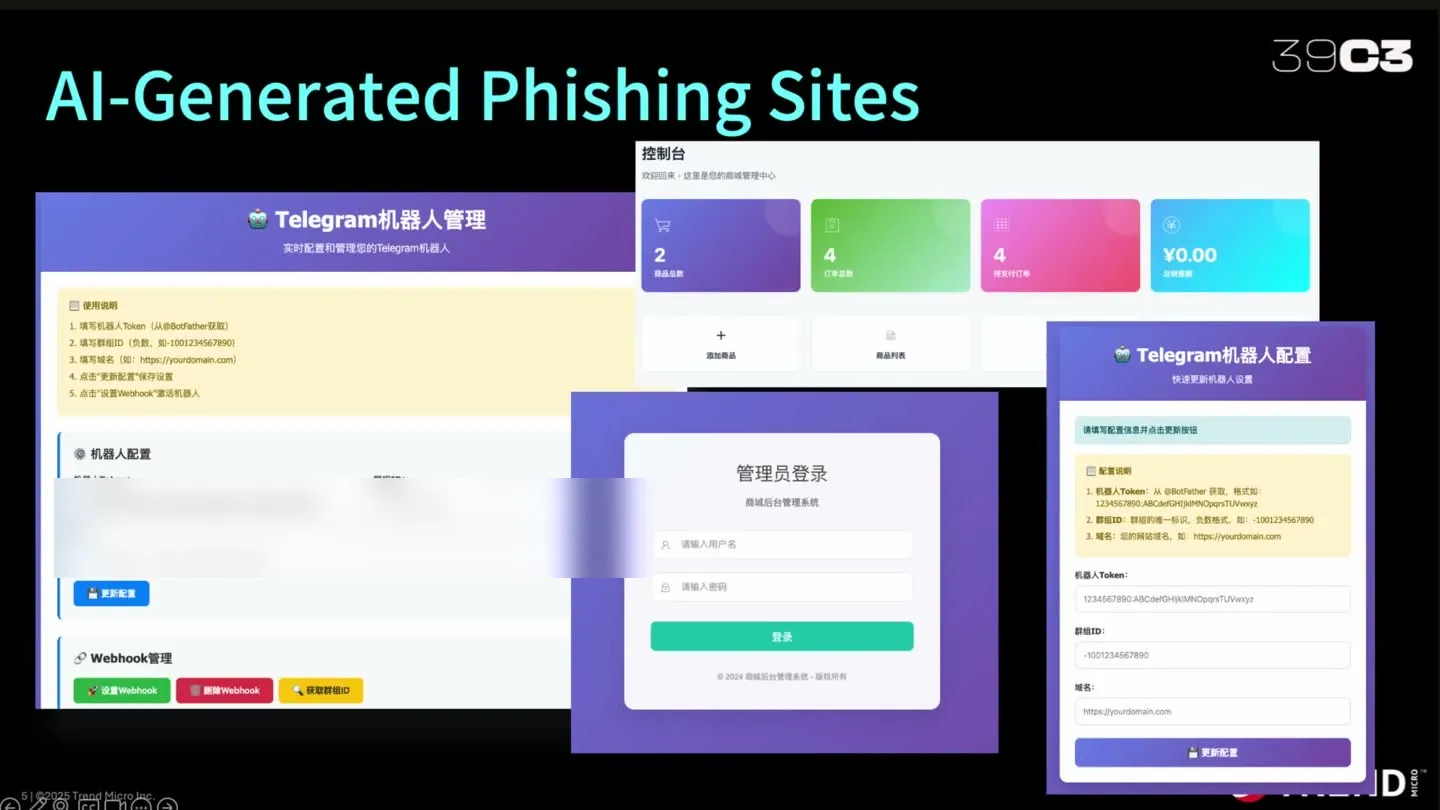
У сгенерированных ИИ интерфейсов есть узнаваемый почерк: фиолетово-синие градиенты Tailwind. Так выглядели и панели мошенников. Спикер называет этот цвет «вайб-фиолетовым» и всерьёз предлагает использовать его как один из признаков при поиске подозрительных сайтов.
Откуда он взялся — тема отдельной истории. Распространённое объяснение: когда-то в компонентах Tailwind UI кнопки по умолчанию были индиго, примеры с ними разошлись по интернету и, по этой версии, попали в обучающие данные моделей. Летом 2025 года автор Tailwind Адам Уотан в шутку извинился в соцсети за то, что из-за его выбора по умолчанию ИИ-интерфейсы повсюду стали фиолетовыми. Причинную связь это не доказывает, но наблюдение забавное и живучее.
Сам по себе цвет ничего не доказывает: так выглядят и тысячи честных сайтов. Но вместе с другими признаками он добавляет исследователю оснований присмотреться к сайту внимательнее.
Мошенники как компания
Самое интересное началось внутри. Платформа оказалась полноценной системой управления «бизнесом». В ней есть каталог товаров-приманок: мошенник добавляет вещь и получает новую ссылку для жертв. Есть раздел заказов с именами, телефонами, адресами и скриншотами переводов. Есть генератор тех самых поддельных банковских уведомлений. И есть Telegram-бот, который сообщает в рабочий чат о каждой новой жертве.
Переписка в чате рисует картину обычного отдела продаж. Удачную сделку поздравляют. Если сайт сломался, об этом сообщают в общий чат, а ближе к полуночи команда «закрывает смену» и переключается на новый сервер и домен. Среди жертв был школьник тринадцати лет, которого уговорили обратиться за деньгами к семье.
По логам исследователь восстановил структуру группы: технический руководитель, операционный руководитель, ядро команды и больше тридцати участников-«продажников» в чате, которые ищут жертв в соцсетях и ведут переписку. Роли, разделение труда, по словам спикера — даже KPI: всё как в настоящей компании. Имена участников исследователь показал, но здесь мы их не приводим.
Четыре минуты на сайт, минута на домен
Журналы панели управления сервером показали скорость работы группы. По этим журналам новый фишинговый сайт со всем необходимым — кодом, базой данных и SSL-сертификатом — разворачивается примерно за четыре минуты, а смена домена занимает около минуты. Это наблюдение по конкретной платформе, но порядок величин показателен.
Отсюда практический вывод доклада: одной только ручной блокировки доменов уже недостаточно. Пока антифрод-сервис или государственный реестр добавит адрес в чёрный список, группа успевает переехать. По словам спикера, на месте одного заблокированного сайта появляются несколько новых.
Платформа к тому же быстро развивается. Исследователь нашёл несколько версий за несколько месяцев 2025 года: в первой поддержка шла через мессенджер QQ, во второй появились полуавтоматизация и голосовые уведомления, в последней — генерация команд с помощью ИИ и управление несколькими группами сразу.
Платформа за 20 юаней и сотни форков
По подсказке из самой платформы исследователь нашёл на китайской видеоплатформе Bilibili уроки, как развернуть такой сервер, причём даже с телефона, без компьютера. В комментариях обсуждали цену: платформа стоит около 20 юаней, примерно два с половиной евро. Её исходники гуляют по интернету в сборке «13 в 1» — с шаблонами под тринадцать разных площадок.
Тайваньская версия, с которой всё началось, совпала с этой сборкой больше чем на 80%. История выглядит как семейное древо вредоносной программы: исходная версия появилась в 2016 году, в 2020-м на её основе сделали платформу для мошенничества в Китае, затем появился форк под Тайвань. Спикер показал, что форков не два, а сотни. Один и тот же бэкенд с разной витриной работает против жителей Тайваня, Японии, Китая и Гонконга.
Детали говорят сами за себя. В коде есть ругательные комментарии в адрес тех, кто попытается скопировать платформу, — а сам код лежит в открытом доступе. В одной из версий разработчик закрыл дыру в загрузке файлов и тут же открыл другую в том же файле. А в тайваньской копии не оказалось проверки лицензии, которая есть в оригинале: судя по всему, мошенники работали на взломанной версии.
Общий код — одновременно плохая и хорошая новость. Плохая: схема масштабируется почти бесплатно. Хорошая: уязвимость, найденная в одном форке, обычно есть и в остальных, а по общим признакам можно находить новые сайты. Как именно их находить, спикер намеренно не рассказал, чтобы мошенники в зале не научились обходить поиск. Но масштаб назвал: в один из дней октября его команда обнаружила больше двадцати новых сайтов на одном шаблоне.
Что проверить в своём сайте после вайбкодинга
Главная причина этой истории — не хакер, а код без полноценной проверки. Платформу, судя по признакам, собирали с помощью ИИ и выложили, толком не прочитав. Тот же путь проходит человек, который за вечер собирает лендинг или бота для своего бизнеса. Разница только в том, что к мошенникам пришёл исследователь, а к вам может прийти кто угодно.
Почти всё, через что исследователь попал внутрь, проверяется за час до выкладки. Короткий чеклист по следам доклада:
- в веб-корне нет резервных копий и архивов с исходниками (
.bak,.zip,.sql), а в коде — паролей и токенов; - данные от пользователя не склеиваются в SQL-запрос напрямую: только подготовленные выражения (prepared statements);
- ни одного пароля по умолчанию и ни одного
admin; у базы данных — не угадываемые логин и пароль; - нет «временных» веб-шеллов и бэкдоров «для быстрых правок» — именно ими и пользуются посторонние;
- система и пакеты на сервере обновлены: локальные уязвимости вроде PwnKit закрыты, а не ждут того, кто уже попал внутрь;
- проверка, которая что-то запрещает, действительно прерывает выполнение (
return/exit), а не просто выводит ошибку и идёт дальше; - после генерации кода вы отдельно попросили модель найти в нём уязвимости и прочитали ответ.
Последний пункт — ровно то, что сделал исследователь: отдал код ИИ и попросил найти дыры. За один проход агент выдал больше двадцати замечаний — их, конечно, нужно проверять руками, но как первое сито это работает. Если ваш агент пишет код, пусть он же его и просматривает — до того, как это сделает кто-то другой. Как выстроить такую работу с агентом, мы разбирали в статье от вайбкодинга к инженерии.
«Только ИИ победит ИИ»: что меняется в защите от фишинга
Спикер заканчивает тремя тезисами. Первый: бороться с такими схемами вручную бессмысленно. Нужен автоматический мониторинг новых доменов в реальном времени, а проверять подозрительные ссылки может локальная языковая модель прямо в браузере пользователя. Второй: странам и командам нужно обмениваться данными об угрозах, потому что одна платформа работает в нескольких странах сразу, и находка на Тайване помогает в Японии. Третий он формулирует так: в эпоху ИИ только ИИ может победить ИИ, и это не лозунг, а реальность. Мошенники уже автоматизировали сайты, сообщения и атаки. Кто не использует ИИ для защиты, всегда будет на шаг позади.
Та же автоматизация работает и на другой стороне, уже против обычных сайтов: исследователи NorForge нашли два десятка открытых пультов управления, с которых ИИ-агенты атакуют интернет-магазины почти без участия человека. Разбор — в статье атаки ИИ-агентов изнутри.
И важная оговорка про право. Сам спикер подчёркивает: прежде чем что-то делать, нужно понимать законы своей страны, — и это его слова о собственной ситуации, а не общее исключение «мошенников можно». Зарубежный сервер и аккуратность исследователя не означают, что доступ к чужой системе кому-то разрешён. Обычному пользователю, который столкнулся с мошенниками, нужно не «взламывать в ответ», а сохранить переписку и ссылки и сразу сообщить в банк и полицию. В Таиланде несанкционированный доступ к компьютерной системе — уголовное преступление по Закону о компьютерных преступлениях, и мотив «это же мошенники» от ответственности не освобождает.
Статья написана по мотивам доклада Chiao-Lin Yu (Steven Meow) «When Vibe Scammers Met Vibe Hackers: Pwning PhaaS with Their Own Weapons» на 39C3 (2025).